نمذجة الحساب الاحتمالي { #chapmodelrand }
نمذجة الحساب الاحتمالي
- تعريفٌ رسميٌّ لزمنٍ متعدّد الحدود احتماليّ (probabilistic polynomial time): الصنف . \
- برهانُ أنّ كلَّ دالةٍ في يمكن حسابُها ببرامجِ/دوائرَ NAND-CIRC ذاتِ حجم . \
- العلاقاتُ بين و. \
- المولِّداتُ شبه العشوائية (pseudorandom generators)
"أيُّ شخصٍ يفكّر في طرقٍ حسابيةٍ لإنتاج الأرقام العشوائية، هو بالطبع في حالةِ خطيئة." جون فون نيومان، 1951.
حتى الآن وصفنا الخوارزميات العشوائية بأسلوبٍ غير رسميّ، بافتراض أنّ عمليةً مثل «اختيار سلسلة » يمكن إنجازُها بكفاءة. لكنّنا أهملنا معالجة سؤالين:
-
كيف نحصل فعلًا وبكفاءة على السلاسل العشوائية في العالم الفيزيائي؟
-
ما هو النموذجُ الرياضيُّ للحسابات العشوائية، وهل هو أقوى من الحساب الحتميّ؟
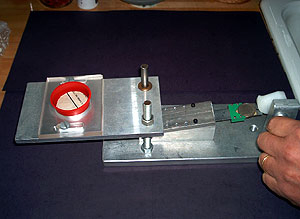
السؤالُ الأول ذو أهميةٍ عمليةٍ ونظريةٍ معًا، لكنّنا سنكتفي الآن بالقول إنّ هناك مصادرَ فيزيائيةَ متنوّعةً لبيانات «عشوائية» أو «غير قابلةٍ للتنبّؤ». حركةُ فأرة المستخدم وأنماطُ كتابته، وكماليّةُ (latency) القرص الصلب (غير ذي الحالة الصلبة) والشبكة، والضجيجُ الحراري، والانحلالُ الإشعاعي، قد جُميعًا استُعملت مصادرَ للعشوائية (انظر المناقشة في ملاحظاتٌ مرجعية). مثلًا، تأتي كثيرٌ من رقاقات Intel مدمجًا فيها مولِّدُ أرقامٍ عشوائية. بل ويمكن حتى بناءُ آلاتٍ ميكانيكيةٍ لقذف العملات (انظر الشكل التوضيحي).
في هذا الفصل نركّز على السؤال الثاني، أي: نمذجةُ الحساب الاحتماليّ رسميًّا ودراسةُ قوّته. وسنبيّن أنّ:
-
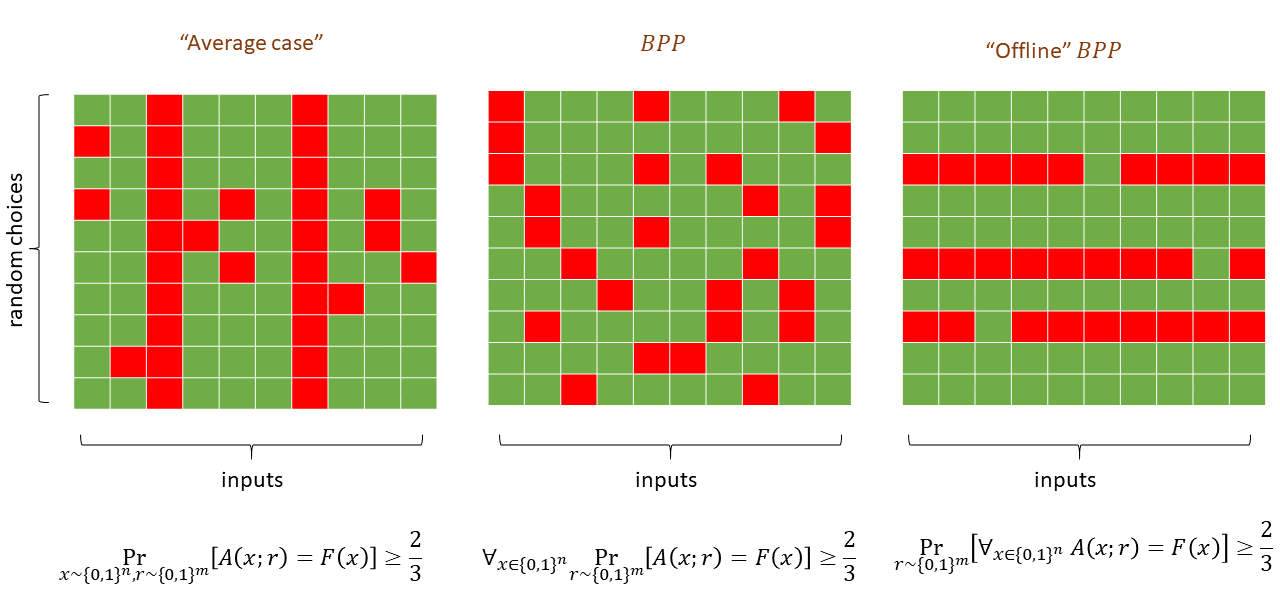
يمكننا تعريفُ الصنف الذي يضمّ كلَّ الدوالّ البوليانية (Boolean) التي يمكن حسابُها في زمنٍ متعدّد الحدود بخوارزميةٍ عشوائية. والأهمّ من ذلك أنّ لا يزال إلى حدٍّ بعيد صنفَ حسابٍ في الحالة الأسوأ: فالاحتمالُ لا يُؤخذ إلّا على اختيار عملات الخوارزمية العشوائية، لا على اختيار المدخل.
-
يمكننا تكبيرَ احتمال نجاح الخوارزميات العشوائية، وبذلك يصبح تعريفُ الصنف مكافئًا سواء أطلبنا نجاحًا بنسبة أم أم نجاحًا بنسبة .
-
ولو أنّ الكثير ممّا لا نعرفه عن الصنف ، كما الحالُ مع و، يمكننا إثباتُ بعض العلاقات بين وبقية أصناف التعقيد التي رأيناها من قبل. وسنبيّن على وجه التحديد أنّ وأنّ .
-
ولو كانت العلاقةُ بين و غيرَ معروفة، يمكننا أن نبيّن أنّه إذا كان فإنّ .
-
كما سنبيّن أنّ مفهومَ اكتمالِ (NP-completeness) ينطبق على الخوارزميات العشوائية تمامًا كما ينطبق على غيرها، إذا استعملناها بوصفها نموذجنا لـ«الحساب الفعّال». أي أنّه إذا وُجدت مسألةٌ واحدةٌ مكتملةٌ في لها خوارزميةٌ عشوائيةٌ بزمنٍ متعدّد الحدود، فإنّ كلَّه يمكن حسابُه في زمنٍ متعدّد الحدود بخوارزميات عشوائية.
-
وأخيرًا سنناقش سؤالَ ما إذا كان ، وسنعرض بعضَ الأدلّة المُثيرِة للاهتمام التي توحي بأنّ الإجابة قد تكون في الواقع «نعم»، وذلك باستعمال مفهوم المولِّدات شبه العشوائية.
نمذجةُ الحساب الاحتمالي
نمذجةُ الحساب الاحتماليّ سهلةٌ في الواقع. يمكننا إضافةُ العمليات التالية إلى أيّ لغةِ برمجةٍ مثل NAND-TM وNAND-RAM وNAND-CIRC وغيرها:
foo = RAND()
حيث foo متغيّر.
نتيجةُ تطبيق هذه العملية أنّ foo يُسنَد إليه بتٌ عشوائيٌّ في .
(وفي كلِّ مرّةٍ تُستدعى فيها العمليةُ RAND تُعيد بتًا عشوائيًّا جديدًا ومستقلًّا.)
ونسمّي لغاتِ البرمجةِ المُزوَّدة بهذه العملية الإضافية، على الترتيب، RNAND-TM وRNAND-RAM وRNAND-CIRC.
وبالمثل، يمكننا بسهولةٍ تعريفُ آلاتِ تورينج العشوائية بأنّها آلاتُ تورينج التي تأخذ فيها دالّةُ الانتقال مدخلًا إضافيًّا (إضافةً إلى الحالة الحالية والرمز المقروء من الشريط) هو بتٌ يُختار في كلِّ خطوةٍ عشوائيًّا من . بالطبع يمكن لدالّة الانتقال أن تتجاهل هذا البتّ (وتُعطي النتيجةَ نفسها سواء كان أو )، ومن ثمّ فإنّ آلاتِ تورينج العشوائية تعمّم آلاتِ تورينج الحتمية.
يمكننا استعمالُ العملية RAND() لتعريف فكرة أنّ دالةً ما يُحسبها خوارزميةٌ عشوائيةٌ في زمن ، لكلِّ حدٍّ زمنيّ حسنٍ ، وكذلك فكرة أنّ دالةً على مُدخَلاتٍ محدودةٍ (finite) يُحسبها برنامجُ NAND-CIRC عشوائيٌّ بحجم (أو بما يكافئ ذلك، دارةً عشوائيةً ذات بوابةٍ تُقابِل إمّا عمليات NAND وإمّا عمليات قذف العملات).
لكنّنا، لأجل البساطة، لن نعرّف الحسابَ الاحتماليَّ بكلِّ عموميتِه، بل سنركّز ببساطةٍ على صنف الدوالّ التي يمكن حسابُها بخوارزمياتٍ عشوائيةٍ تعمل في زمنٍ متعدّد الحدود، وهو ما تُسمّيه، بحسب العُرف التاريخيّ، :
تعريف — الصنف
ليكن . نقول إنّ إذا وُجدت ثابتات وبرنامجُ RNAND-TM مدعوٌّ بحيث لكلِّ ، عند مدخل ، يتوقّف البرنامجُ خلال خطوةٍ على الأكثر، ويكون حيث يُؤخذ هذا الاحتمالُ على نتائج عمليات RAND في .
لاحظ أنّ الاحتمالَ في المعادلة يُؤخذ فقط على الاختيارات العشوائية في تنفيذ ، و_ليس_ على اختيار المدخل . وبخاصةٍ، كما ناقشنا في randomworstcaseidea، لا يزال صنفَ تعقيدٍ في الحالة الأسوأ، بالمعنى أنّه إذا كان في فإنّ هناك خوارزميةً عشوائيةً بزمنٍ متعدّد الحدود تحسب باحتمالٍ لا يقلّ عن على كلِّ مدخلٍ محتمل (لا على المدخلات العشوائية فحسب).
المحاكاةُ ذاتُها التي تُجري برامجَ NAND-RAM ببرامجِ NAND-TM وبعبءٍ متعدّد الحدود، والتي رأيناها في مبرهنة — الربط بين RAM وآلات تورينج، تمتدّ كذلك إلى البرامجِ العشوائية. ومن ثمّ فإنّ الصنف واحدٌ سواء عُرِّف ببرامج RNAND-TM أم ببرامج RNAND-RAM. وبالمثل، كان بإمكاننا أن نعرّف باستعمال آلاتِ تورينج العشوائية بالقدر نفسه تمامًا.
وبفضل هذه التكافؤات، سنستعمل فيما يلي الاسمَ «الخوارزمية العشوائية بزمنٍ متعدّد الحدود» للدلالة على حسابٍ يمكن نمذجتُه ببرنامج RNAND-TM بزمنٍ متعدّد الحدود، أو ببرنامج RNAND-RAM، أو بآلةِ تورينج عشوائية (أو بأيّ لغةِ برمجةٍ تتضمّن عمليةَ قذف عملات). وبما أنّ كلَّ هذه النماذج متكافئةٌ حتى مضاعفاتٍ متعدّدة الحدود، فيمكنك استعمالُ النموذج الذي تفضّله لالتقاط الخوارزميات العشوائية بزمنٍ متعدّد الحدود دون أيّ خسارةٍ في العمومية.
تمرين محلول — الاختيار من مجموعة
تحمل لغاتُ البرمجة الحديثة، في الغالب، لا القدرةَ على قذف عملةٍ عشوائيةٍ في فحسب، بل أيضًا القدرةَ على اختيار عنصرٍ عشوائيًّا من مجموعة . أثبت أنّ بإمكانك محاكاةَ هذه الأوليّة (primitive) باستعمال قذف العملات. وبالتحديد، بيّن أنّ هناك خوارزميةً عشوائية تُعطى مجموعةً من سلسلةً طولُ كلٍّ منها ، تعمل في زمن ، وتُخرج إمّا عنصرًا وإمّا «fail»، بحيث
-
إذا كان هو احتمالَ أن تُخرج القيمةَ «fail»، فإنّ (عددٌ صغيرٌ جدًّا بحيث يمكن تجاهله).
-
لكلِّ ، فإنّ احتمالَ أن تُخرج القيمةَ هو بالضبط (وعليه فإنّ الخرجَ منتظمٌ فوق إذا تجاهلنا احتمالَ الفشل الضئيل)
الحل
إذا كان حجمُ قوةً للعدد اثنين، أي لبعض ، فيمكننا اختيارُ عنصرٍ عشوائيٍّ في بأن نقذف عملةً للحصول على سلسلة ، ثمّ نُخرج العنصرَ ذو الترتيب في ، حيث هو العدد الذي تمثيلُه الثنائيُّ هو .
أمّا إذا لم تكن قوةً للعدد اثنين، فإنّ محاولتَنا الأولى ستكون أن نضع ونفعل الشيءَ نفسه، لكنّنا عندئذٍ نُخرج العنصرَ ذو الترتيب في إذا كان ، ونُخرج «fail» وإلّا. بشرط ألّا نُخرج «fail»، فإنّ هذا العنصرَ موزَّعٌ بانتظامٍ في . لكنّ في الحالة الأسوأ قد يكون قريبًا من ، ومن ثمّ قد يقترب احتمالُ الفشل من النصف. ولتقليل احتمال الفشل، يمكننا تكرارُ التجربة أعلاه مرة. وبالتحديد، سنستعمل الخوارزميةَ التالية
خوارزمية — Sample from set
INPUT: Set $S = \{ x_0,\ldots, x_{m-1} \}$ with $x_i\in \{0,1\}^n$ -for all $i\in [m]$.
OUTPUT: Either $x\in S$ or "fail"

Let $\ell \leftarrow \lceil \log m \rceil$
For{$j = 0,1,\ldots,n-1$}
   Pick $w \sim \{0,1\}^\ell$
   Let $i\in [2^\ell]$ be number whose binary representation is $w$.
   If{$i<m$}
     return $x_i$
   Endif
Endfor
Return "fail"
بشرط ألّا تفشل، فإنّ خرجَ خوارزمية — Sample from set موزَّعٌ بانتظامٍ في . لكنّ بما أنّ فإنّ احتمالَ الفشل في كلِّ دورةٍ أقلُّ من ، ومن ثمّ فإنّ احتمالَ الفشل في جميعها لا يتجاوز .
منظورٌ بديل: العملاتُ العشوائية بوصفها «مدخلًا إضافيًّا»
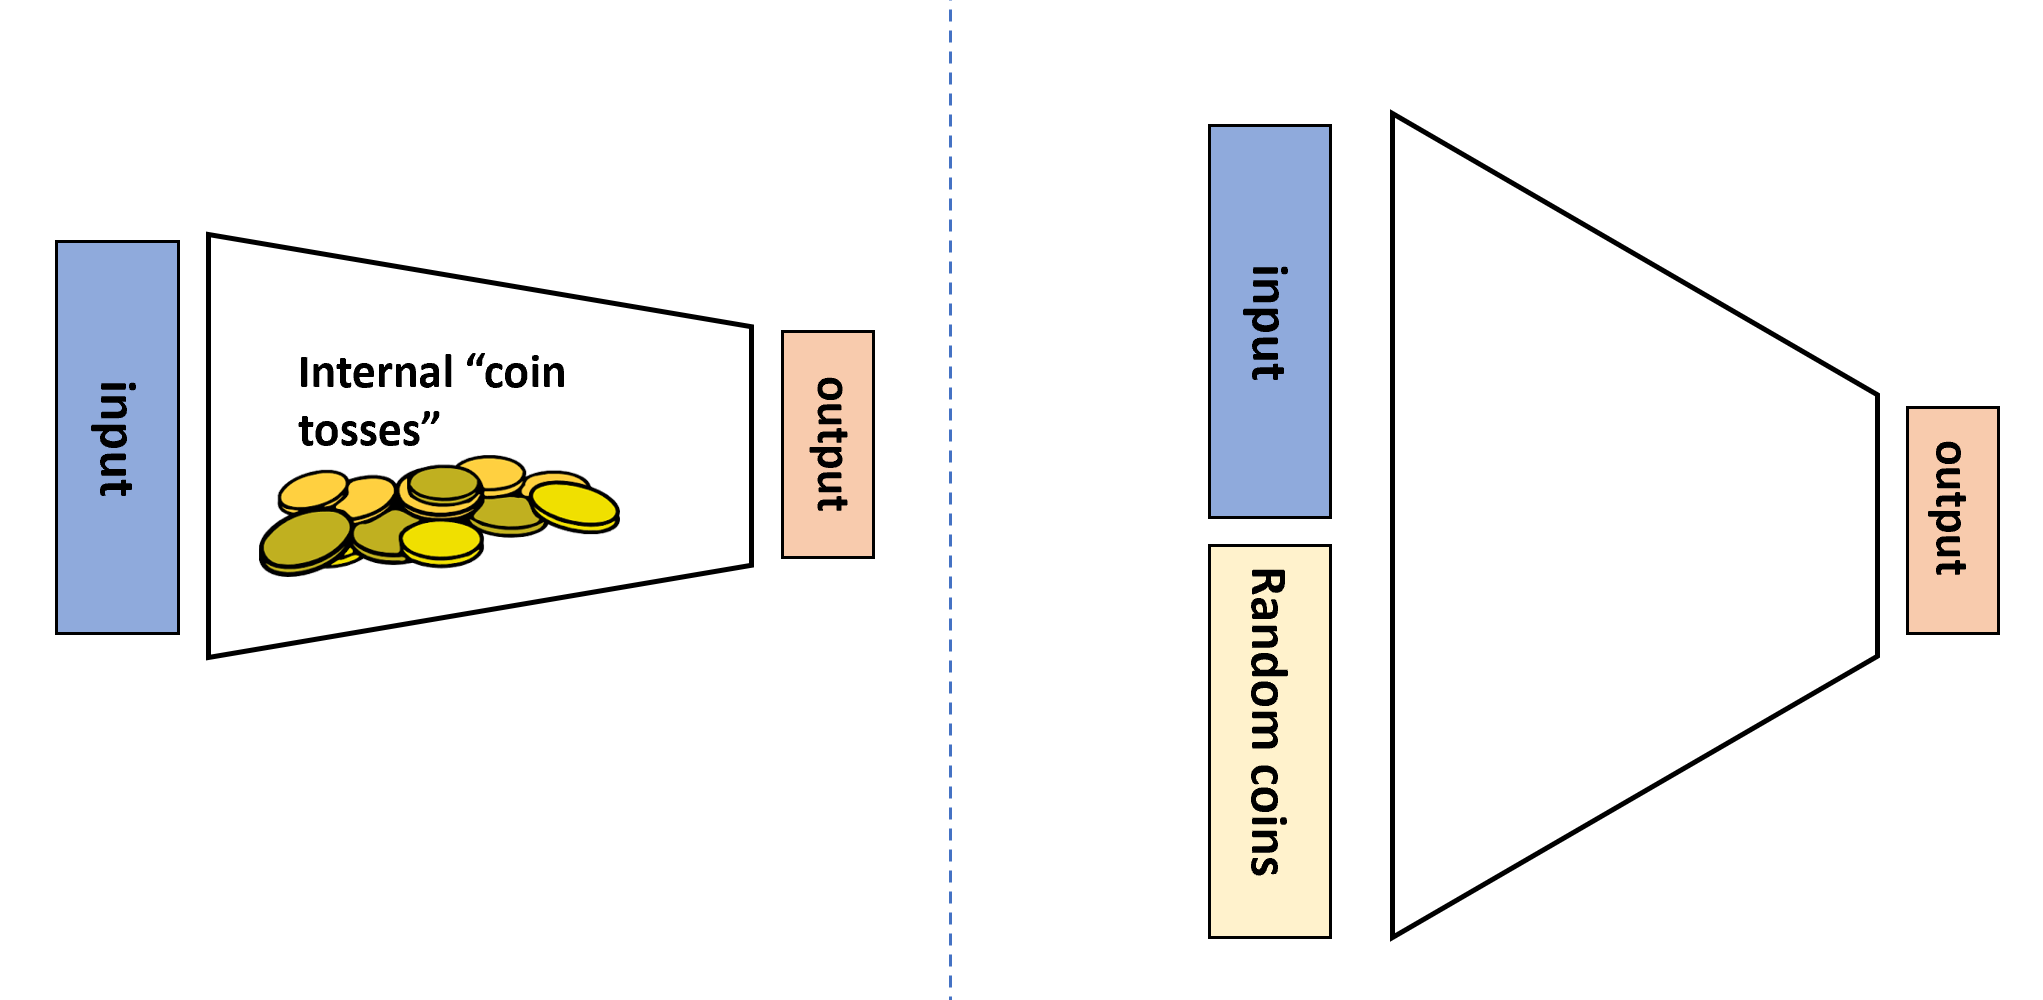
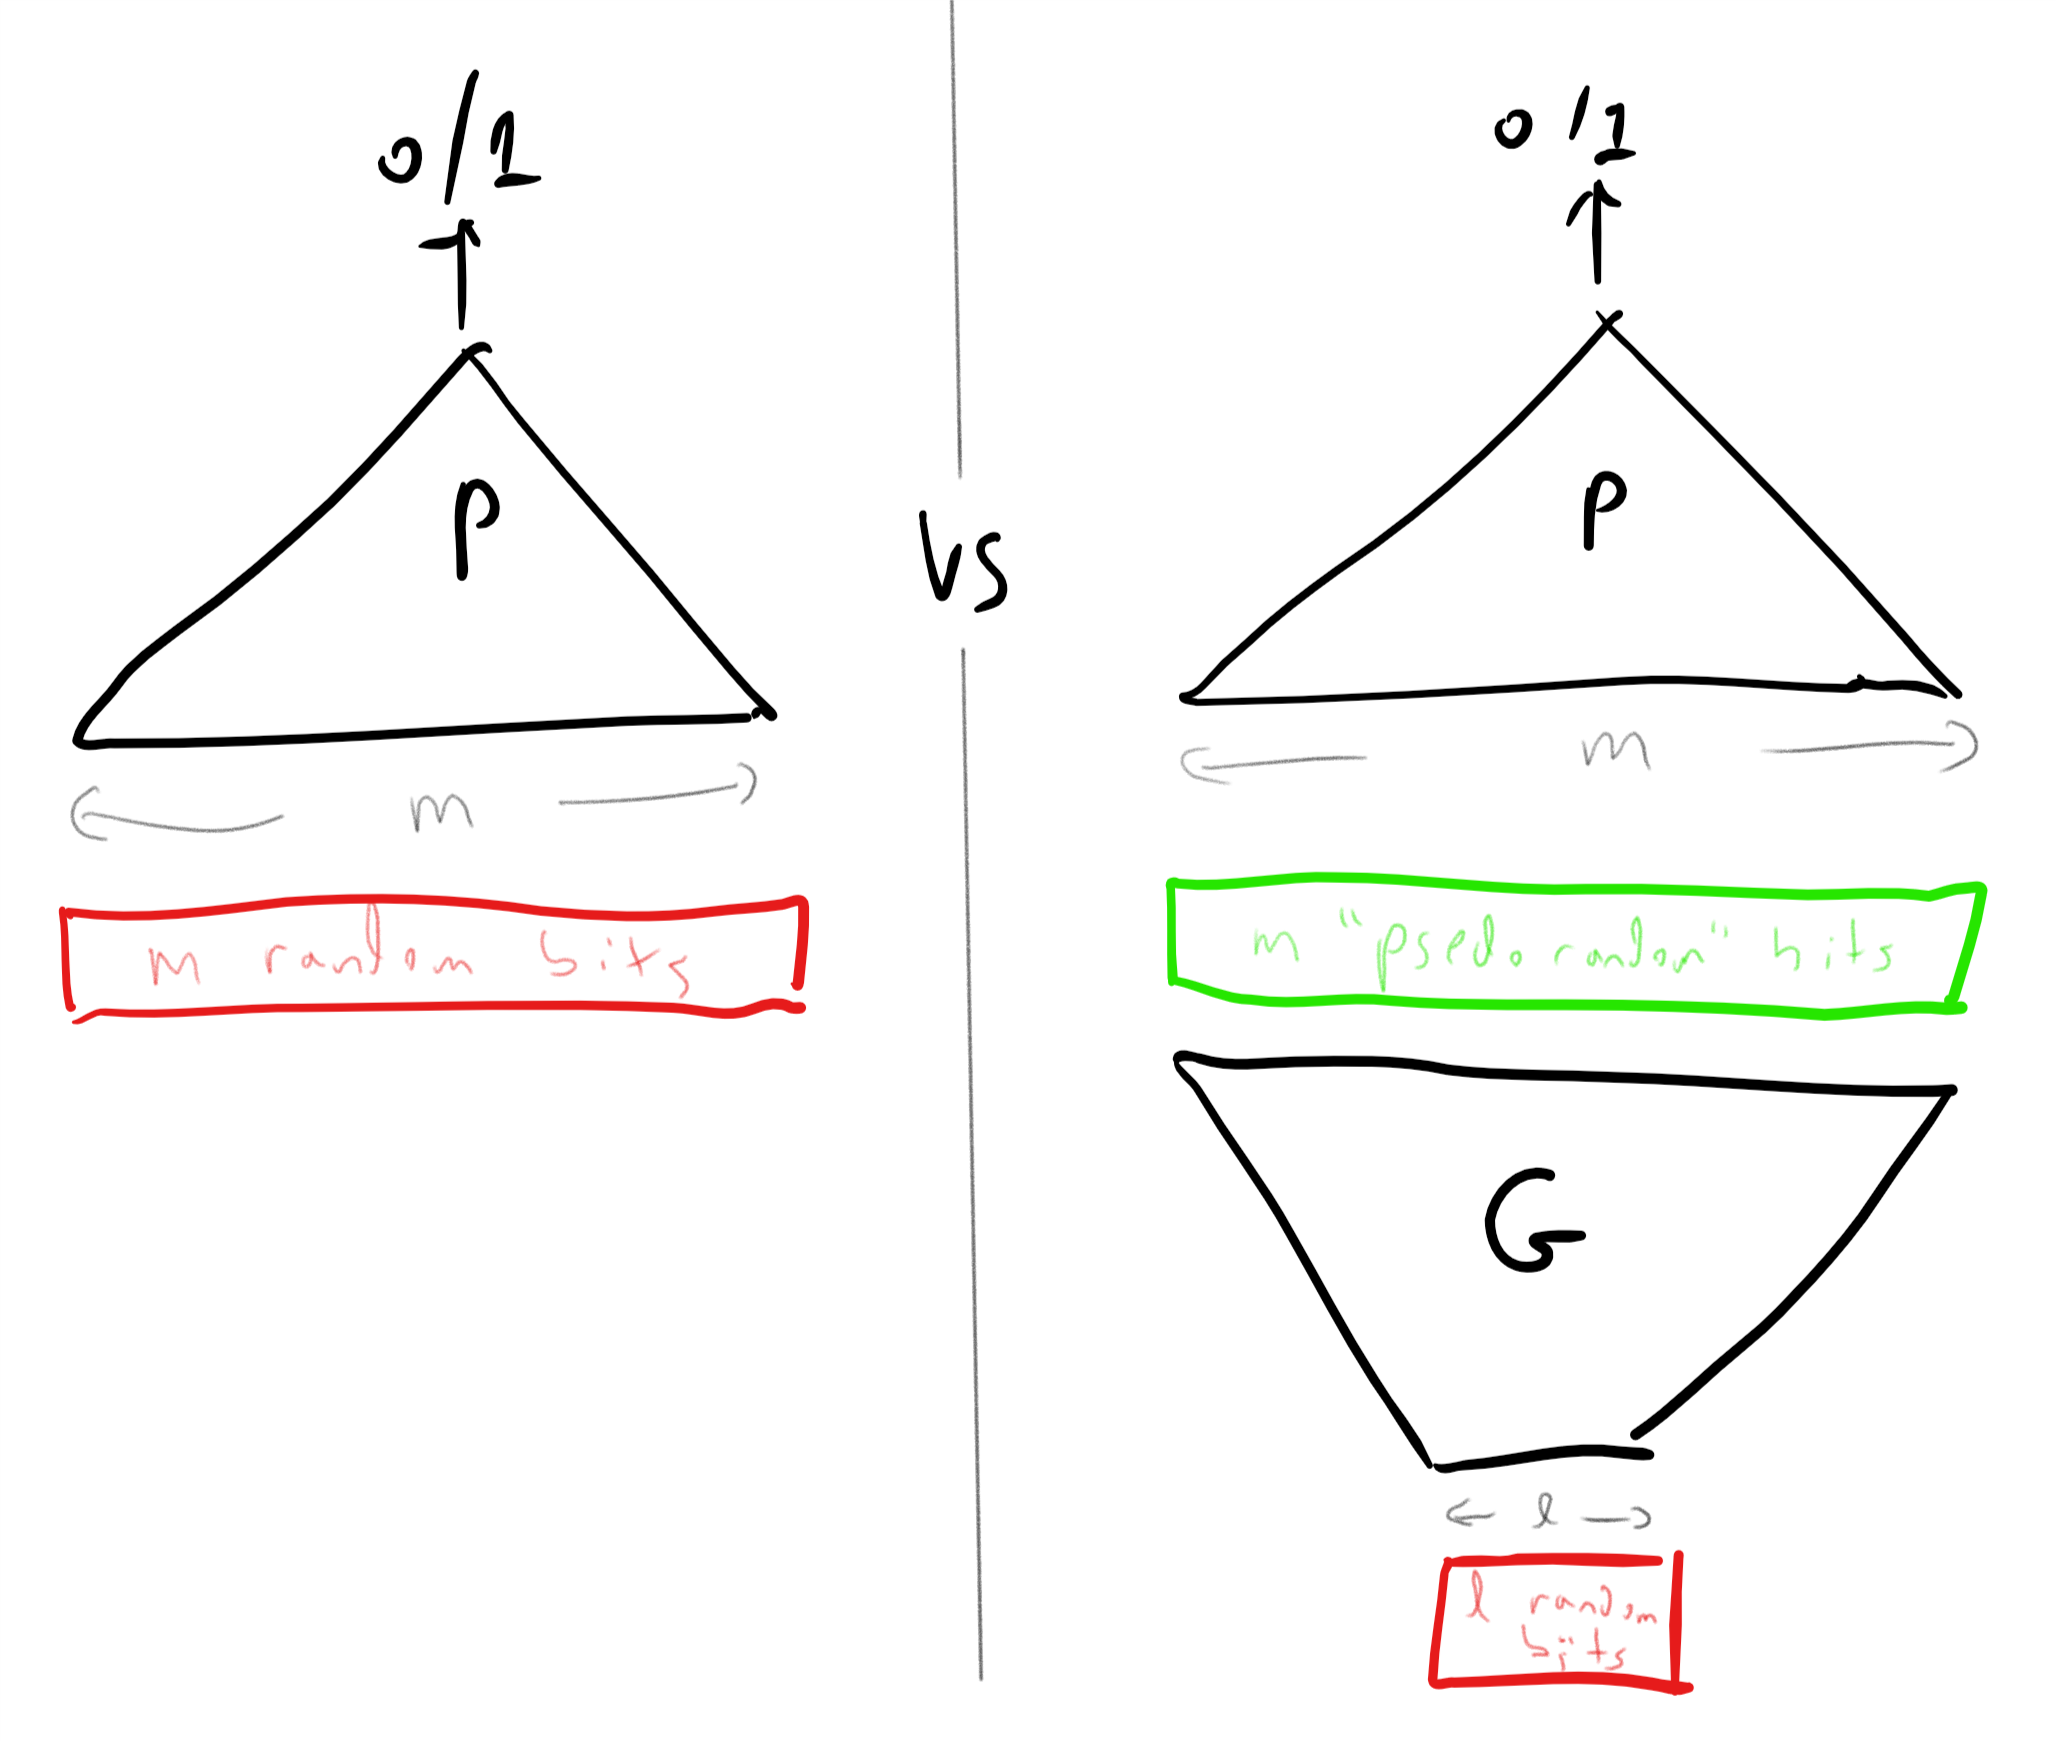
بينما عرضنا الحسابَ الاحتماليَّ كإضافةِ عمليةٍ «قذفِ عملات» إضافيةٍ إلى برامجنا، يمكننا أيضًا نمذجتَ هذا بأنّنا نتلقّى مدخلًا إضافيًّا. أي أنّنا يمكننا أن نفكّر في خوارزميةٍ عشوائية على أنّها خوارزميةٌ حتميةٌ تأخذ مدخلَين و، حيث المدخلُ الثاني يُختار عشوائيًّا من لبعض (انظر الشكل التوضيحي). والتكافؤُ مع تعريف — الصنف BPP مبيَّنٌ في المبرهنة التالية:
مبرهنة — توصيفٌ بديل للصنف
ليكن . عندئذٍ إذا وإلّا فقط إذا وُجدت ودالّةُ بحيث في ، ولكلِّ ,
فكرةُ البرهان هي أنّنا، كما هو مبيَّن في الشكل التوضيحي، يمكننا ببساطةٍ استبدالَ سحبِ عملةٍ عشوائيةٍ بقراءةِ بتٍ من «المدخل العشوائي» الإضافيّ ، وبالعكس. ولإثبات ذلك بدقّةٍ سنحتاج إلى العمل باصطلاحٍ رسميٍّ مرهقٍ نوعًا ما. ولعلّ هذا من تلك البراهين التي يسهُل استخراجُها بنفسك أكثرَ من قراءتها.
برهان
نبدأُ بإثبات اتجاه «إذا فقط».
ليكن ، وليكن برنامجَ RNAND-TM يحسب وفقًا لـ تعريف — الصنف BPP، وليكن بحيث إنّ البرنامجَ يتوقّف عند كلِّ مدخلٍ طولُه خلال خطوةٍ على الأكثر.
سنبني خوارزميةً بزمنٍ متعدّد الحدود بحيث لكلِّ ، إذا وضعنا ، فإنّ
حيث يُؤخذ الاحتمالُ في الطرف الأيمن على عمليات RAND() في .
وبخاصةٍ فإنّ هذا يعني أنّه إذا عرّفنا فإنّ الدالّةَ تستوفي شروطَ المعادلة.
ستكون الخوارزميةُ بسيطةً جدًّا: فهي تحاكي البرنامجَ مع الاحتفاظ بعدّاد مُهيَّأً بالقيمة 0. وفي كلِّ مرّةٍ تُجري فيها عمليةَ RAND()، يزوّد البرنامجُ بالنتيجة المأخوذة من ويزيد بمقدار واحد.
لن «نفد» من البتّات أبدًا، إذ إنّ زمنَ تنفيذ لا يتجاوز ، ومن ثمّ فإنّه لا يمكنه أن يُجري أكثرَ من هذا العدد من استدعاءات RAND().
وسيكون خرجُ مع عشوائيًّا موزَّعًا بالتوزيع نفسِه الذي يوزَّع عليه خرجُ .
أمّا في الاتجاه الآخر، فبالإعطاء على دالّةٍ تستوفي الشرطَ المعادلة، وعلى برنامج NAND-TM مدعوٍّ يحسب في زمنٍ متعدّد الحدود، يمكننا بناءُ برنامج RNAND-TM يحسب في زمنٍ متعدّد الحدود.
عند مدخل ، يستعمل البرنامجُ ببساطةٍ التعليمةَ RAND() مرّةً لملء مصفوفة R[] ، ، R[]، ثمّ ينفّذ البرنامجَ الأصليَّ على المدخل حيث هو العنصرُ ذو الترتيب في المصفوفة R.
ومرّةً أخرى، من الواضح أنّه إذا كان ينفّذ في زمنٍ متعدّد الحدود فإنّ كذلك، وأنّه لكلِّ مدخل ولكلِّ ، يكون خرجُ على المدخل حين تكون نتيجةُ قذف العملات هي مساويًا لـ .
ملاحظة — تعريفا و
يوحي التوصيفُ للصنف في مبرهنة — توصيفٌ بديل للصنف BPP بتوصيفِ الصنف في تعريف — NP، حيث تؤدّي العشوائيةُ في حالة دورَ الحلِّ في حالة . لكنّ هناك فروقًا جوهرية بين الاثنين:
-
تعريفُ «أحاديُّ الجانب» (one sided): إذا كان هناك حلٌّ بحيث ، و إذا لكلِّ سلسلة بالطول المناسب كان . وفي المقابل فإنّ توصيفَ متناظرٌ بالنسبة للحالتين و.
-
العلاقةُ بين و ليست واضحةً على الفوري. فليس معروفًا ما إذا كان أم أم أنّ الصنفين غيرَ قابلين للمقارنة. لكنّه معروف (ببرهانٍ غير تافه) أنّه إذا كان فإنّ (انظر مبرهنة — مبرهنةُ سيبسر–غاكس (Sipser–Gács)).
-
والأهمّ من ذلك أنّ تعريفَ «غيرُ فعّال» (ineffective)، لأنّه لا يمتحن طريقةً لإيجاد ما إذا كان هناك حلٌّ فعلًا في الاحتمالاتِ الأُسّيّة العدد. وفي المقابل فإنّ تعريفَ يعطينا طريقةً لحساب الدالّةِ عمليًّا بمجرّد اختيار المدخل الثاني عشوائيًّا.
«الأشرطةُ العشوائية» (random tapes). مبرهنة — توصيفٌ بديل للصنف BPP يدفعنا أحيانًا إلى اعتبار عشوائية برنامج RNAND-TM (أو RNAND-RAM) مدخلًا إضافيًّا. ومن ثمّ، إذا كانت خوارزميةً عشوائية تُجري عند مداخلَ طولُها ما لا يزيد على قذفةِ عملة، فسنستعمل عادةً الترميزَ (حيث و ) للإشارة إلى نتيجة تنفيذ حين تقابل قذفاتُ عملات إحداثيّاتِ . ويُشار أحيانًا إلى هذا المدخل الثاني، أو «المساعِد»، بأنّه «الشريطُ العشوائي» (random tape). ومصدرُ هذه المصطلحية هو نموذجُ آلاتِ تورينج العشوائية.
تكبيرُ نجاح خوارزميات الخطأ ثنائي الجانب
قد يبدو العددُ اعتباطيًّا، لكنّه، كما رأينا في الحساب الاحتمالي، يمكن تكبيرُه إلى مقدارٍ نشاء:
مبرهنة — التكبير
ليكن دالّةً بوليانية بحيث إنّ هناك متعدّدَ حدودٍ وخوارزميةَ عشوائية بزمنٍ متعدّد الحدود تستوفي أنّه لكلِّ ، عندئذٍ فلكلِّ متعدّدِ حدودٍ هناك خوارزميةٌ عشوائية بزمنٍ متعدّد الحدود تستوفي أنّه لكلِّ ،
يمكننا تكبيرَ نجاحِ الخوارزميات العشوائية إلى قيمةٍ تقترب من بما نشاء.
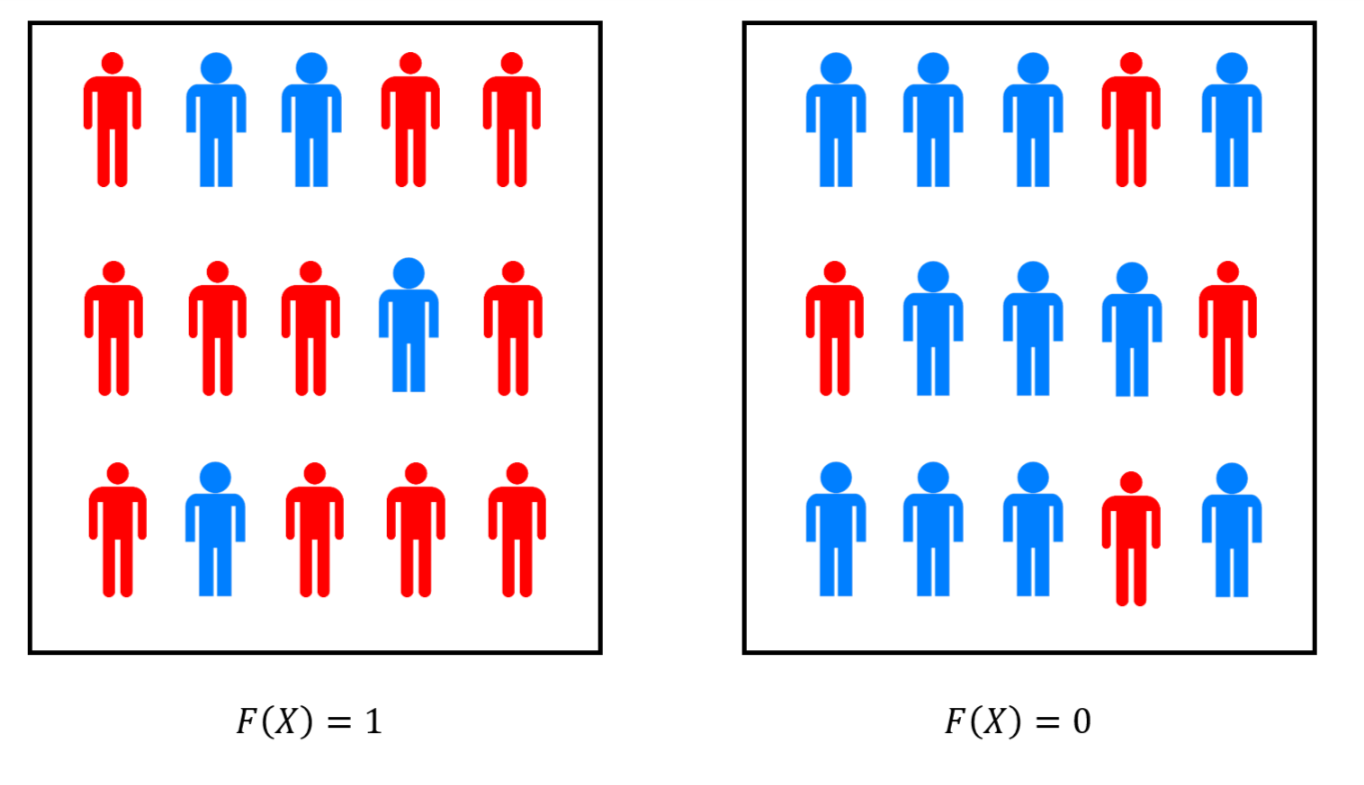
البرهانُ هو نفسه الذي رأيناه من قبل في حالة القطع الأقصى (maximum cut) وفي أمثلةٍ أخرى. فنستعمل حدَّ تشرنوف (Chernoff bound) لنبيّن أنّه إذا كانت تحسب باحتمالٍ لا يقلّ عن ، وشغّلناها مرّة، مستعملين في كلِّ مرّة عملاتٍ عشوائيةً جديدة ومستقلّة، فإنّ احتمالَ أن تكون أكثرُ الأجوبة خطأً سيكون أقلّ من . ويمكن اعتبارُ التكبير نوعًا من «استطلاع» (polling) لاختياراتِ العشوائية التي تستعملها الخوارزمية (انظر الشكل التوضيحي).
برهان
ليكن خوارزميةً تستوفي المعادلة. نضع و حيث هما المتعدّدان في نصّ المبرهنة. يمكننا تشغيلُ على المدخل عددَ من المرّات، باستعمال عشوائيةٍ جديدة في كلِّ تنفيذ، ثمّ نحسب المخارجَ . ونُخرج القيمةَ التي ظهرت أكبرَ عددٍ من المرّات. ليكن المتغيّرَ العشوائيَّ الذي يساوي إذا كان ، ويساوي وإلّا. المتغيّراتُ العشوائيةُ مستقلّةٌ ومتطابقةُ التوزيع (i.i.d.) وتستوفي ، ومن ثمّ فبحسب خطّية التوقّع فإنّ . لكي تكون القيمةُ الأكثر تكرارًا خاطئة، لا بدّ من أن يتحقّق ، وهذا يعني أنّ يبتعد عن توقّعه بمقدارٍ لا يقلّ عن . ومن ثمّ فبحسب حدّ تشرنوف (مبرهنة — حدّ تشرنوف/هويفدينغ) فإنّ احتمالَ أن تكون القيمةُ الأكثر تكرارًا غيرَ صحيحة لا يتجاوز ، وهو أصغرُ من لاختيارنا للقيمة .
واكتمالُ
لأنّ «العمليات الصاخبة» (noisy processes) وفيرةٌ في الطبيعة، يمكن تنفيذُ الخوارزميات العشوائية فيزيائيًّا، ومن المعقولِ أن نقترح بدلًا من بوصفه نموذجنا الرياضيَّ للحساب «المُنال» (feasible) أو «السهلِ المعالجة» (tractable). قد يتساءلُ المرءُ ما إذا كان هذا يجعلُ الفصولَ السابقةَ كلَّها بلا فائدة، وعلى وجه التحديد ما إذا كانت نظريّةُ اكتمال ما تزال تنطبقُ على الخوارزميات الاحتمالية. ولحسن الحظّ فالإجابةُ هي نعم:
مبرهنة — -الصعوبة و
لنفترض أنّ هي -صعبة و . عندئذٍ .
قبل الاطلاع على البرهان، لاحظ أنّ مبرهنة — NP-الصعوبة و BPP يفيد أنّه إذا وُجدت خوارزميةٌ عشوائيةٌ بزمنٍ متعدّد الحدود لأيِّ مسألةٍ -مكتملةٍ مثل أو وغيرها، فإنّه ستوجد خوارزميةٌ من هذا النوع لكلِّ مسألةٍ في . وعليه، سواء كان نموذجُ الحساب لدينا حتميًّا أم خوارزمياتٍ عشوائية، تحتفظُ المسائلُ الـ-مكتملةُ بصفتها «أصعب المسائل في ».
الفكرةُ هي تشغيلُ الاختزال (reduction) كالمعتاد، وتمريره إلى الخوارزمية العشوائية بدلًا من خوارزميةٍ حتمية. وكان استخراجُ هذا البرهان بنفسك تمرينًا ممتازًا، وسيلةً لتثبيت تعريفي -الصعوبة والخوارزميات العشوائية. لكنّنا، من أجل الاستيفاء، نُدرج هذا البرهان أدناه.
برهان
لنفترض أنّ هي -صعبة و . وسنبيّن الآن أنّ هذا يعني أنّ . ليكن . بحكم تعريف -الصعوبة، فإنّه ينتج أنّ ، أي بعبارةٍ أخرى إنّ هناك دالّةً قابلةَ للحساب في زمنٍ متعدّد الحدود بحيث لكلِّ . والآن إذا كانت في فإنّ هناك برنامجَ RNAND-TM بزمنٍ متعدّد الحدود مدعوًّا بحيث لكلِّ (حيث يُؤخذ الاحتمالُ على قذف العملات العشوائية في ). ومن ثمّ يمكننا الحصول على برنامج RNAND-TM بزمنٍ متعدّد الحدود يحسب بوضع . وبحسب المعادلة فإنّ ، وبما أنّ فإنّ هذا يعني أنّ ، وهو ما يُثبت أنّ .
معظمُ النتائج التي رأيناها حول -الصعوبة، بما فيها اختزالُ البحثِ إلى القرار في مبرهنة — البحث مقابل الحسم، واختزالُ القرارِ إلى التحسين في مبرهنة — التحسين انطلاقًا من P=NP، ونتيجةُ حذفِ الكمّيات (quantifier elimination) في مبرهنة — انهيار تسلسل متعدّد الحدود المتدرّج، تنطبق كلُّها بالطريقة نفسِه إذا استبدلنا بـ بوصفه نموذجنا للحساب الفعّال. وعليه، إذا كان فإنّنا نحصلُ جوهريًّا على كلِّ النتائج الغريبةِ والخلّابةِ المترتبة على . وليس مُفاجئًا ألّا نتمكّنَ من استبعاد هذا الاحتمال. وفعلًا، بخلاف الذي يُستبعد ببرهانية تدرّج الزمن (time hierarchy theorem)، فإنّنا لا نعرف حتى كيف نستبعد احتمالَ أنّ ! وعليه، من حيث المبدأ، ممكنٌ (لكنّه يبدو بعيدَ الاحتمال جدًّا) أن تكون العشوائيةُ أداةً سحرية تسمحُ بتسريع أيّ حسابٍ بزمنٍ أُسّيّ.[1] ومع ذلك، كما سنناقش أدناه، يُعتقد أنّ قوةَ العشوائية أضعفُ بكثير، وأنّ يقع في منطقةٍ «أكثر عاديّة» بكثير.
قوةُ العشوائية
السؤالُ الكبير هو ما إذا كانت العشوائيةُ تستطيع إضافةَ قوّةٍ إلى الحساب. ويمكننا صياغتُه رياضيًّا على النحو التالي: هل ؟ بالنظر إلى ما رأيناه حتى الآن عن علاقاتِ أصنافِ التعقيد الأخرى مثل و، أو و، قد يخطرُ لأحدٍ أن يخمّن أنّ:
-
لا نعرف الإجابةَ عن هذا السؤال.
-
لكنّنا نخمّن أنّ مختلفٌ عن .
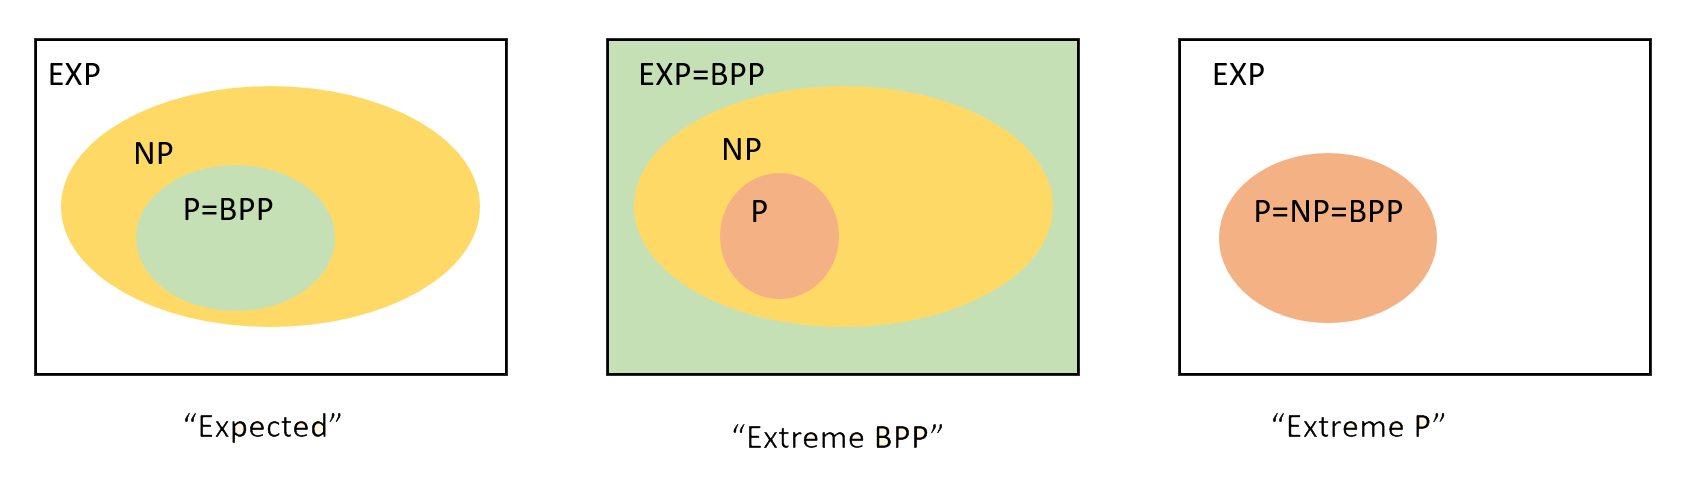
وسكونَ المتحدّثُ محقًّا في الأولى، ومخطئًا في الثانية. وكما سنرى، فإنّ لدينا فعلًا أسبابًا تجعلُنا نؤمن بأنّ . ويمكن اعتبارُ هذا مؤيِّدًا لـ_أطروحة تورينج-تشرش المُوسَّعة_ (extended Church-Turing thesis) التي تنصّ على أنّ آلاتِ تورينج الحتميةَ بزمنٍ متعدّد الحدود تلتقط ما يمكن حسابُه في العالم الفيزيائي على نحوٍ مُنالٍ.
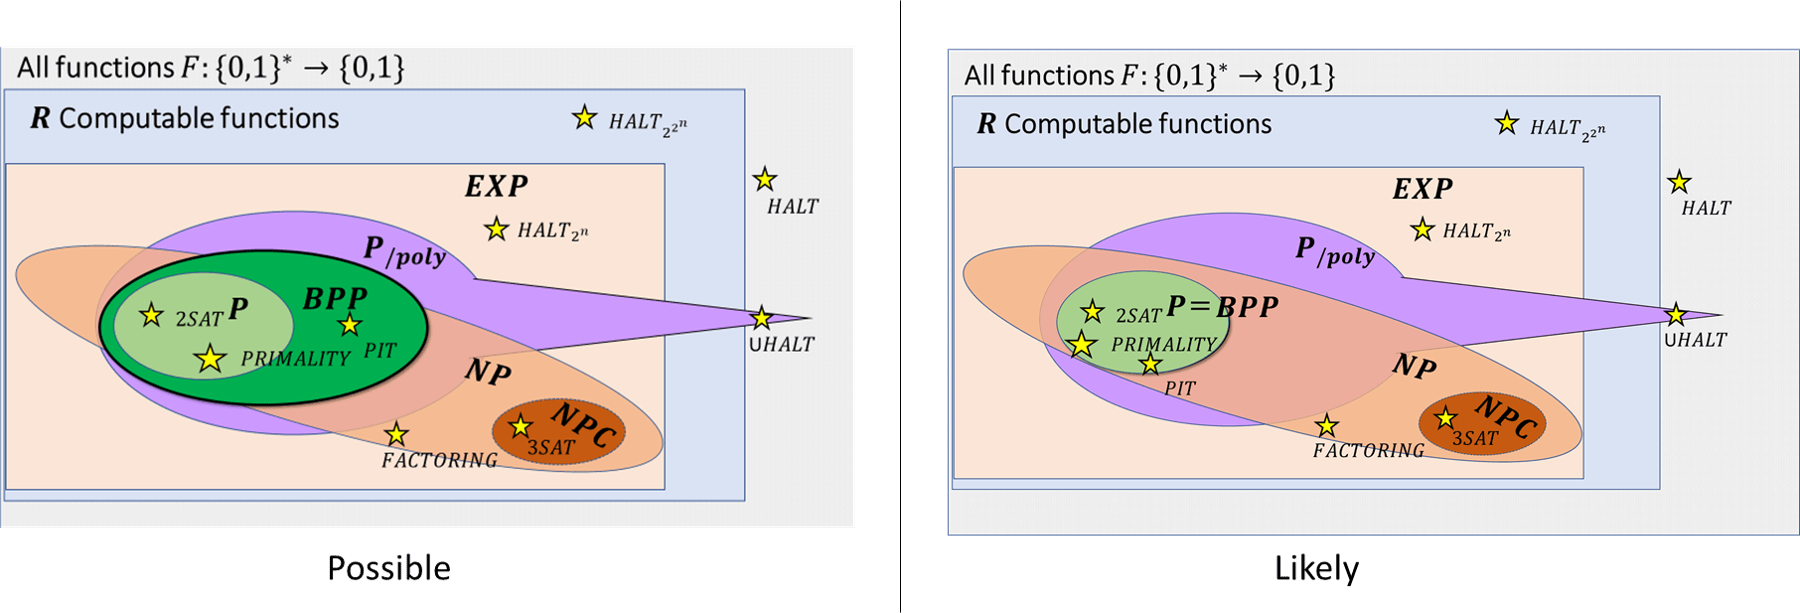
ولنستعرض الآن بعضَ العلاقات المعروفة بين وبقية أصناف التعقيد التي صادفناها. (وانظر أيضًا الشكل التوضيحي.)
حلُّ في زمنٍ أُسّيّ
ليس صعبًا أن نرى أنّه إذا كانت في فإنّها يمكن حسابُها في زمنٍ أُسّيّ.
مبرهنة — محاكاةُ الخوارزميات العشوائية في زمنٍ أُسّيّ
توقّف وتأمّل
برهانُ مبرهنة — محاكاةُ الخوارزميات العشوائية في زمنٍ أُسّيّ ينتج بسهولةٍ بالعدّ على كلِّ الخيارات (الأُسّيّة العدد) للعملات العشوائية. ونُغفل البرهانَ الرسميّ، لأنّ إتمامَه بنفسك طريقةٌ ممتازةٌ للتأقلم مع تعريف — الصنف BPP.
محاكاةُ الخوارزميات العشوائية بالدوائر
رأينا في مبرهنة — الحساب غير المنتظم يحتوي الحساب المنتظم أنّه إذا كانت في ، فإنّ هناك متعدّدَ حدودٍ بحيث لكلِّ يكون تقييدُ لـ على المداخل في . (بعبارةٍ أخرى، أنّ .) من حيث المبدأ ليس واضحًا البتّةَ أنّ الأمرَ نفسه ينطبق على دالّةٍ في ، لكنّه يتبيّن أنّ هذا هو الحال.
مبرهنة — العشوائيةُ لا تساعد في الحساب غير المنتظم
.
أي أنّه لكلِّ توجد بحيث لكلِّ يكون ، حيث هو تقييدُ على المداخل في .
الفكرةُ وراء البرهان هي أنّنا يمكننا أوّلًا تكبيرَ احتمال النجاح بالتكرار من إلى . وسيتيح لنا ذلك أن نبيّن أنّه لكلِّ هناك اختيارٌ واحدٌ ثابت لـ«العملات الملائمة»، وهو سلسلة طولُها متعدّدُ الحدود في ، بحيث إذا استُعملت بوصفها العشوائيةَ فإنّنا نُخرج الإجابةَ الصحيحة على كلِّ المداخل المحتملة الـ. عندئذٍ يمكننا استعمالُ تقنية «فكّ الحلقة» (unravelling the loop) المعتادة لتحويل برنامج RNAND-TM إلى برنامج RNAND-CIRC، و«تثبيت» اختيار العملات الملائم داخلَ البرنامج لتحويل برنامج RNAND-CIRC إلى برنامج NAND-CIRC حتميٍّ عاديًّا.
برهان
لنفترض أنّ . وليكن برنامجَ RNAND-TM بزمنٍ متعدّد الحدود يحسب وفقًا لـ تعريف — الصنف BPP. باستعمال مبرهنة — التكبير يمكننا تكبيرَ احتمال نجاح للحصول على برنامج RNAND-TM لا يبطؤ إلّا بمعامل على الأكثر (ومن ثمّ فهو ما زال بزمنٍ متعدّد الحدود) بحيث لكلِّ
حيث هو عددُ قذفات العملات التي تستعملها عند المداخل طولُها . ونستعمل الترميزَ للدلالة على تنفيذ على المدخل وحين تقابل نتيجةُ قذف العملات السلسلةَ .
لكلِّ ، عرِّف الحدثَ «السيّئ» بأنّه يتحقّق إذا كان ، حيث فضاءُ العيّناتِ لهذا الحدث مكوّنٌ من عملات . عندئذٍ فبحسب المعادلة يكون لكلِّ . ولأنّ هناك من هذه ، فبحسب حدّ الاتحاد (union bound) نرى أنّ احتمالَ اتحاد الأحداث لا يتجاوز . وهذا يعني أنّه إذا اخترنا ، فباحتمالٍ لا يقلّ عن يتحقّق أنّه لكلِّ لدينا . (وفعلًا، وإلّا فإنّ الحدثَ سيتحقّق لبعض .) وبخاصةٍ، لمجرّد أنّ احتمالَ أصغرُ من ، فإنّ هذا يعني أنّه يوجد معيّنٌ في بحيث
لكلِّ .
والآن لنستعمل تقنية «فكّ الحلقة» المعتادة لنحوّل إلى برنامج NAND-CIRC حجمُه متعدّدُ الحدود في ، بحيث لكلِّ و . ثمّ، بـ«تثبيت» القيم بدلًا من آخر مدخلَ لـ ، نحصل على برنامج NAND-CIRC جديدٍ يستوفي، بحسب المعادلة، أنّ لكلِّ . وهذا يبيّن أنّ له برنامجُ NAND-CIRC حجمُه متعدّدُ الحدود في ، ومن ثمّ يكتمل برهانُ مبرهنة — العشوائيةُ لا تساعد في الحساب غير المنتظم.
نزعُ العشوائية (derandomization)
يمكن تلخيصُ برهان مبرهنة — العشوائيةُ لا تساعد في الحساب غير المنتظم فيما يلي: يمكننا استبدالَ خوارزميةٍ تعمل في زمن وتُقذف العملات أثناء تنفيذها بخوارزميةٍ تستعمل مجموعةً واحدةً من قذفات العملات تكون كافيةً لكلِّ المداخل ذات الحجم . وبعبارةٍ أخرى، إنّنا لأغراض حساب الدوالّ لا نحتاج إلى وصولٍ «على الخطّ» (online) إلى العملات العشوائية، ويمكننا توليدُ مجموعةٍ من العملات «دون الخطّ» (offline) مسبقًا، قبل أن نرى المدخلَ الفعليّ.
لكنّ هذا لا يساعدنا حقًّا في الإجابة عن سؤال ما إذا كان مساويًا لـ ، إذ لا نزال بحاجة إلى إيجاد طريقةٍ لتوليد هذه العملات «دون الخطّ» من الأساس. ولنزع العشوائية عن برنامج RNAND-TM سنحتاج إلى إيجاد خوارزميةٍ حتميةٍ واحدة تعمل لكلِّ أطوال المداخل. أي أنّه، بخلاف حالة برامج RNAND-CIRC، لا يمكننا أن نختار لكلِّ طولِ مدخل سلسلةً ونستعملها عملاتٍ عشوائيةً لنا.
هل يمكننا نزعَ العشوائية عن الخوارزميات العشوائية، أم أنّ للعشائية قوّةً جوهريةً إضافية تُضاف إلى الحساب؟ هذا سؤالٌ مثيرٌ للاهتمام من حيث الأصل، لكنّه ذو أهميةٍ عملية أيضًا. منذ أن بدأ الناسُ استعمالَ الخوارزميات العشوائية أثناء مشروع مانهاتن، وهم يحاولون إزالةَ الحاجة إلى العشوائية واستبدالَها بأعدادٍ تُختار عبر عمليّةٍ ما حتمية. وعلى مدى السنين نجح هذا الأسلوبُ مرارًا، وإن كان هناك عددٌ من حالات الإخفاق أيضًا.[2]
كان أحدُ الأساليب الشائعة التي استعملها الناس على مدى السنين هو استبدالُ عملات الخوارزمية العشوائية بسلسلةٍ «ذات مظهرٍ شبه عشوائي» يولّدونها عبر تقدّمٍ ما حسابيّ. مثلًا، يمكن استعمالُ أرقامِ بوصفها الشريطَ العشوائيّ. استعمالُ هذا النوع من الأساليب يماثل ما أسماه فون نيومان «بحالةِ خطيئة». (مع أنّ هذه خطيئةٌ كان هو نفسه يرتكبها كثيرًا، لأنّ توليدَ عشوائيةٍ حقيقيّةٍ بالكميات الكافية كان ولا يزال مكلفًا في الغالب.) السببُ في اعتبارِ هذا «خطيئة» هو أنّ مثلَ هذه الإجراءات لن ينفع في العموم. مثلًا، من السهل تعديلُ أيّ خوارزميةٍ احتمالية مثل التي رأيناها في #randomizedalgchap، لتصبح خوارزميةً مضمونٌ أن تفشل إذا صادف أن كان الشريطُ العشوائي مساويًا لأرقام . وهذا يعني أنّ الإجراءَ «استبدل الشريطَ العشوائيَّ بأرقام » لا ينتج طريقةً عامّةً لتحويل خوارزميةٍ احتمالية إلى خوارزميةٍ حتمية تحلُّ المسألةَ نفسها. بالطبع، لا يفشل هذا الإجراءُ دائمًا، لكنّنا لا نملك طريقةً جيّدةً لتحديد متى يفشل ومتى ينجح. وهذا الاستدلالُ ليس خاصًّا بـ وينطبق على كلِّ سلسلةٍ منتَجةٍ حتميًا، سواء أنشأتها أو أو متتاليةُ فيبوناتشي أو أيُّ شيءٍ آخر.
قد تبدو الخوارزميةُ التي تتحقّق ممّا إذا كان شريطُها العشوائي مساويًا لـ ثمّ تفشل سخيفةً جدًّا، لكنّ هذا ليس إلّا «قمةَ الجليد» في مسألةٍ بالغةِ الخطورة. وقد تعلّم الناسُ مرارًا وتكرارًا، بالطريقة الصعبة، أنّ إنتاجَ البتّات العشوائية بوسائلَ حتمية يتطلّب حذرًا شديدًا. وكما سنرى عند مناقشة التعمية (cryptography)، فإنّ كثيرًا من إخفاقاتِ الأمنِ المذهلة والاختراقات كانت نتيجةَ استعمال عملاتٍ «غيرِ عشوائيةٍ بما يكفي».
المولِّداتُ شبه العشوائية
وعليه، لا يمكننا استعمالَ أيِّ سلسلةٍ واحدةٍ لـ«نزع العشوائية» عن خوارزميةٍ احتمالية. لكنّه يتبيّن أنّ بإمكاننا استعمالَ مجموعةٍ من السلاسل لفعل ذلك. وبعبارةٍ أخرى، بدلًا من محاولة التخلّص من الحاجة إلى العشوائية، نبدأ بالتركيز على تقليل مقدار العشوائية المطلوب. (مع أنّنا سنرى أنّنا إذا قلّلنا العشوائية بما يكفي فسنتمكّن في النهاية من التخلّص منها كلّيًّا.)
نُعطي التعريفَ التالي:
تعريف — المولِّدُ شبه العشوائي
دالّةُ هي مولِّدًا شبه عشوائيًّا بمعاملات إذا كان لكلِّ دارةٍ ذات مدخلًا ومخرجٍ واحدٍ وعددٍ من البوابات لا يتجاوز ،
توقّف وتأمّل
هذا تعريفٌ يستحق القراءةَ أكثرَ من مرّة، مع تخصيصِ بعض الوقت لاستيعابه. لاحظ أنّه يتضمّن عدةَ معاملات:
-
هو الحدُّ الأعلى لعدد بوابات الدارةِ التي يحتاج المولِّدُ إلى «خداعها». وكلّما كان أكبرَ كان المولِّدُ أقوى.
-
هو مقدارُ تقاربِ خرج المولِّدِ شبه العشوائي من التوزيع المنتظم الحقيقيّ فوق . وكلّما كان أصغرَ كان المولِّدُ أقوى.
-
هو طولُ المدخل و هو طولُ الخرج. إذا كان فالأمرُ هو إيجادُ مثل هذا المولِّد مباشرةً: على المدخل يمكننا إخراجُ . عندئذٍ سيكون مساويًا ببساطةٍ لـ ، مهما كان عددُ أسطر . إذًا كلّما كان أصغرَ و أكبرَ كان المولِّدُ أقوى، ولكي نحصل على أيّ شيءٍ غير تافهٍ نحتاج إلى .
ولاحظ كذلك أنّه رغم أنّ هدفَنا النهائيّ هو خداعُ الخوارزميات العشوائية الاحتمالية التي تأخذ عددًا غير محدودٍ من المداخل، فإنّ تعريف — المولِّدُ شبه العشوائي يتعلّق ببرامج NAND-CIRC محدودة و_حتمية_.
يمكننا التفكيرُ في المولِّدِ شبه العشوائي على أنّه «مكبِّرَ عشوائية». فهو يأخذ مدخلًا من بتًا يُختار عشوائيًّا، ويوسّع هذه الـ بتًّا إلى خرجٍ مكوّنٍ من بتًّا شبه عشوائي. وإذا كان صغيرًا بما يكفي فإنّ البتّات شبه العشوائية «ستبدو عشوائية» لأيِّ برنامج NAND-CIRC ليس كبيرًا أكثرَ من اللازم. ومع ذلك، فهناك سؤالان لم نُجب عنهما:
-
ما السببُ الذي يجعلنا نعتقد بوجود مولِّداتٍ شبه عشوائية ذاتِ معاملاتٍ غير تافهة؟
-
حتى لو وُجدت، فلماذا تكون هذه المولِّداتُ مفيدةً لنزع العشوائية عن الخوارزميات العشوائية؟ فبعدَ كلِّ شيء، لا يتعلّق تعريف — المولِّدُ شبه العشوائي ببرامج RNAND-TM أو RNAND-RAM، بل ببرامج NAND-CIRC حتميةٍ بلا عشوائيةٍ وبلا حلقات.
سنجيب الآن (جزئيًّا) عن كلا السؤالين. أمّا السؤالُ الأوّل، فلنُصرّح بصراحة بأنّنا لا نعرف كيف نُبرهن على وجود مولِّداتٍ شبه عشوائية مثيرٍ للاهتمام. والمقصودُ بـ«مثيرٍ للاهتمام» هو مولِّداتٌ شبه عشوائية تستوفي أنّ ثابتٌ صغيرٌ (لنقل )، وأنّ ، وأنّ الدالّةَ نفسها يمكن حسابُها في زمن . ومع ذلك، فإنّ لمّة — وجودُ مولِّداتٍ شبه عشوائية غيرِ فعّالة (يُرجى الرجوعُ إلى نصّها وبرهانها في نهاية هذا الفصل) تُبيّن أنّه إذا أسقطنا الشرطَ الأخير (قابليةَ الحساب في زمنٍ متعدّد الحدود) فإنّ هناك مولِّداتٍ شبه عشوائية يكون فيها أكبرَ أُسّيًّا من .
توقّف وتأمّل
في هذه المرحلة قد ترغب في تخطّي ما هو قادم والنظر إلى نصّ العبارةِ لمّة — وجودُ مولِّداتٍ شبه عشوائية غيرِ فعّالة. لكنّ بما أنّ برهانَه دقيقٌ بعض الشيء، فإنّي أنصحك بتأجيل قراءته حتى تُتمّ قراءة بقية هذا الفصل.
من الوجود إلى الإنشائية (constructivity)
إنّ حقيقةَ أنّه يوجد مولِّدٌ شبه عشوائيّ لا تعني أنّ هناك مولِّدًا يمكن حسابُه بكفاءة. لكنّه يتبيّن أنّنا نستطيع قلبَ التعقيد «على رأسه» (turn it on its head) واستعمالَ عدمِ وجودِ خوارزمياتٍ سريعةٍ — كما هو مفترَض — لمسائلَ مثل 3SAT للحصول على مولِّداتٍ شبه عشوائية يمكن بعدئذٍ استعمالُها لتحويل الخوارزميات العشوائية إلى خوارزمياتٍ حتمية. ويُعرفُ هذا بـ_نمط_ «الصعوبة مقابل العشوائية» (Hardness vs Randomness paradigm). وأدّت نتائجٌ كثيرةٌ في هذا الاتجاه، معظمُها خارجَ نطاق هذه الدورة، الباحثينَ إلى الاعتقاد بالتخمين التالي:
اقتباس
تخمينُ PRG الأمثل: هناك دالّةٌ قابلةٌ للحساب في زمنٍ متعدّد الحدود تُنتج مولِّدًا شبه عشوائيًّا ذا أمانٍ أُسّيّ.
وبالتحديد، يوجد ثابتُ بحيث لكلِّ ولكلِّ ، إذا عرّفنا بأنّ لكلِّ و ، فإنّ يكون مولِّدًا شبه عشوائيًّا بمعاملات .
توقّف وتأمّل
«تخمينُ PRG الأمثل» يستحق القراءةَ أكثرَ من مرّة. وهو يفترض أنّنا نستطيع الحصولَ على مولِّدٍ شبه عشوائيّ بمعاملات بحيث يمكن حسابُ كلِّ بتٍ من أخرج في زمنٍ متعدّد الحدود في طولِ المدخل ، حيث يكون أُسّيَّ الحجم في ويكون أُسّيَّ الصغر في . (لاحظ أنّنا لا نأمل أن يكون الخرجُ كلُّه قابلًا للحساب في ، لأنّ مجردَ كتابةِ الخرج تستغرق وقتًا طويلًا.)
لفهم سبب تسميتنا هذا المولِّدَ شبه العشوائيّ بـ«الأمثل»، من تمرينٍ جيّدٍ أن تُقنع نفسك بأنّه، مثلًا، لا يوجد مولِّدٌ شبه عشوائيّ بمعاملات (وفي الحقيقة لا بدّ أن يكون العددُ في التخمين أصغرَ من ). ولرؤية أنّنا لا يمكن أن يكون ، لاحظ أنّه إذا سمحنا لبرنامج NAND-CIRC بعددِ أسطرٍ أكبرَ بكثير من فبإمكان هذا البرنامج أن «يثبّت» داخليًّا كلَّ مخارجَ على كلِّ مداخلِه الـ، وأن يستعملَ ذلك للتمييز بين سلسلةٍ من الشكل وسلسلةٍ مختارةٍ بانتظامٍ في . ولرؤية أنّنا لا يمكن أن يكون ، لاحظ أنّنا بالتخمين على المدخل (وهو ما ينجح باحتمال ) نستطيع الحصولَ على برنامج NAND-CIRC صغير (أي ذا سطرًا) يحقّق ميزّةَ في التمييز بين مدخلٍ شبه عشوائيّ ومدخلٍ منتظم. وتفصيلُ هذه التفاصيل تمرينٌ موصى به بشدّة.
ونؤكّد مرّةً أخرى أنّ تخمينَ PRG الأمثل، كما يدلّ اسمه، تخمينٌ، ولا نعرف حتى الآن كيف نُبرهن عليه. وبخاصةٍ فإنّه أقوى من تخمين . لكنّ لدينا بعضَ الأدلّة على صحّته. هناك طيفٌ من الأنواع المختلفة للمولِّدات شبه العشوائية، وهناك افتراضاتٌ أضعفُ من تخمين PRG الأمثل تكفي لإثبات أنّ . وبخاصةٍ فمعروفٌ أنّ هذا يتحقّق تحت افتراض وجود دالّةٍ و بحيث لكلِّ كبيرٍ بما يكفي لا يكون في . اسمُ «تخمين PRG الأمثل» غيرُ قياسيّ. ويُعرف هذا التخمينُ أحيانًا في الأدبيات بأنّه وجودُ دوالّ شبه عشوائيةٍ قويّةٍ أُسّيًّا.[3]
فائدةُ المولِّدات شبه العشوائية
وسنبيّن الآن أنّ المولِّدات شبه العشوائية الأمثل مفيدةٌ في الواقع، عبر البرهان التالي:
مبرهنة — نزعُ عشوائية
لنفترض أنّ تخمينَ PRG الأمثل صحيح. عندئذٍ .
يخبرنا تخمينُ PRG الأمثل أنّنا نستطيع تحقيقَ توسيعٍ أُسّيّ لـ عملاتٍ عشوائيةً حققيقية إلى ما يصل إلى «عملةً شبه عشوائية». وبالنظرِ من الاتجاه الآخر، يسمحُ لنا بتقليل الحاجة إلى العشوائية، بأن نأخذ خوارزميةً تستعمل عملةً ونحوّلها إلى خوارزميةٍ لا تستعمل إلّا عملة. والخوارزميةُ من هذا النوع الثاني يمكن جعلُها حتميةً تمامًا بالعدّ على كلِّ الاحتمالاتِ الـ (وهي متعدّدةُ الحدود في ) لاختياراتِها العشوائية.
ولنتقدّم الآن في تفاصيل البرهان.
برهان
ليكن ، وليكن برنامجَ NAND-TM، وليكن ثوابت، بحيث لكلِّ ينفّذ في خطوةٍ على الأكثر، و . بـ«فكّ الحلقة» (unrolling the loop) و«تثبيت» المدخل ، يمكننا الحصولَ لكلِّ مدخل على برنامج NAND-CIRC بعددٍ من الأسطر لا يتجاوز، مثلًا، ، يأخذ بتًّا من المدخلات بحيث .
والآن نفترض أنّ مولِّدٌ شبه عشوائيّ بمعاملات . عندئذٍ يمكننا، بشكلٍ حتميّ، تقديرَ الاحتمالِ بدقّة في زمن ، حيث هو الزمنُ اللازم لحساب بتٍ واحدٍ من أخرج .
والسببُ في ذلك أنّنا نعرف أنّ سيعطينا مثلَ هذا التقدير لـ ، ويمكننا حسابُ الاحتمال بمجرّد تجريبِ كلِّ الاحتمالاتِ الـ الممكنة لـ . والآن، تحت تخمين PRG الأمثل يمكننا وضعَ أو بما يكافئ ذلك ، ويكون زمنُ حسابنا الكلّي متعدّدَ الحدود في . وبما أنّ فإنّ زمنَ التنفيذ هذا سيكون متعدّدَ الحدود في .
وهذا يُكمل البرهان، إذ إنّنا مضمونُون أنّ ، ومن ثمّ فإنّ تقديرَ الاحتمال بدقّة يكفي لحساب .
و مقابل
هناك سؤالان في التعقيد الحسابي لا نستطيع حسمَهما:
-
هل ؟ وهو ما نعتقد أنّ الإجابةَ عليه لا.
-
هل ؟ وهو ما نعتقد أنّ الإجابةَ عليه بنعم.
لكنّنا نستطيع القول إنّ «الحكمةَ المتداولة» تصيبُ في أحدِ هذين السؤالين على الأقلّ. أي أنّه إذا أخطأنا في الأوّل فإنّنا نصيبُ في الثاني:
مبرهنة — مبرهنةُ سيبسر–غاكس (Sipser–Gács)
إذا كان فإنّ .
توقّف وتأمّل
قبل قراءة البرهان، من المفيد أن تفكّر في سبب أنّ هذه النتيجةَ ليست «واضحة». إذا كان ، فبالإعطاء على أيِّ خوارزميةٍ عشوائية ومدخل ، يمكننا أن نحدّد في زمنٍ متعدّد الحدود ما إذا كانت هناك سلسلة من عملات العشوائية بحيث . المشكلةُ أنّه حتى لو كان ، فقد يبقى الحالُ كذلك أنّه حتى حين توجد سلسلة بحيث .
البرهانُ دقيقٌ نوعًا ما. والأهمُّ بكثير أن تفهمَ نصَّ المبرهنة من أن تتتبّع كلَّ تفاصيلِ البرهان.
يتبع هذا البناءُ فكرةَ «حذف الكمّيات» (quantifier elimination) التي رأيناها في مبرهنة — انهيار تسلسل متعدّد الحدود المتدرّج. سنبيّن أنّه لكلِّ يمكننا اختزالَ مسألة هل يحقّق مدخلٌ ما الشرطَ على مسألة هل صادقت صيغةٌ من الشكل ، حيث متعدّدان في طول و قابلةٌ للحساب في زمنٍ متعدّد الحدود. وبحسب مبرهنة — انهيار تسلسل متعدّد الحدود المتدرّج، إذا كان يمكننا البتَّ في زمنٍ متعدّد الحدود ما إذا كانت هذه الصيغةُ صادقةً أم كاذبة.
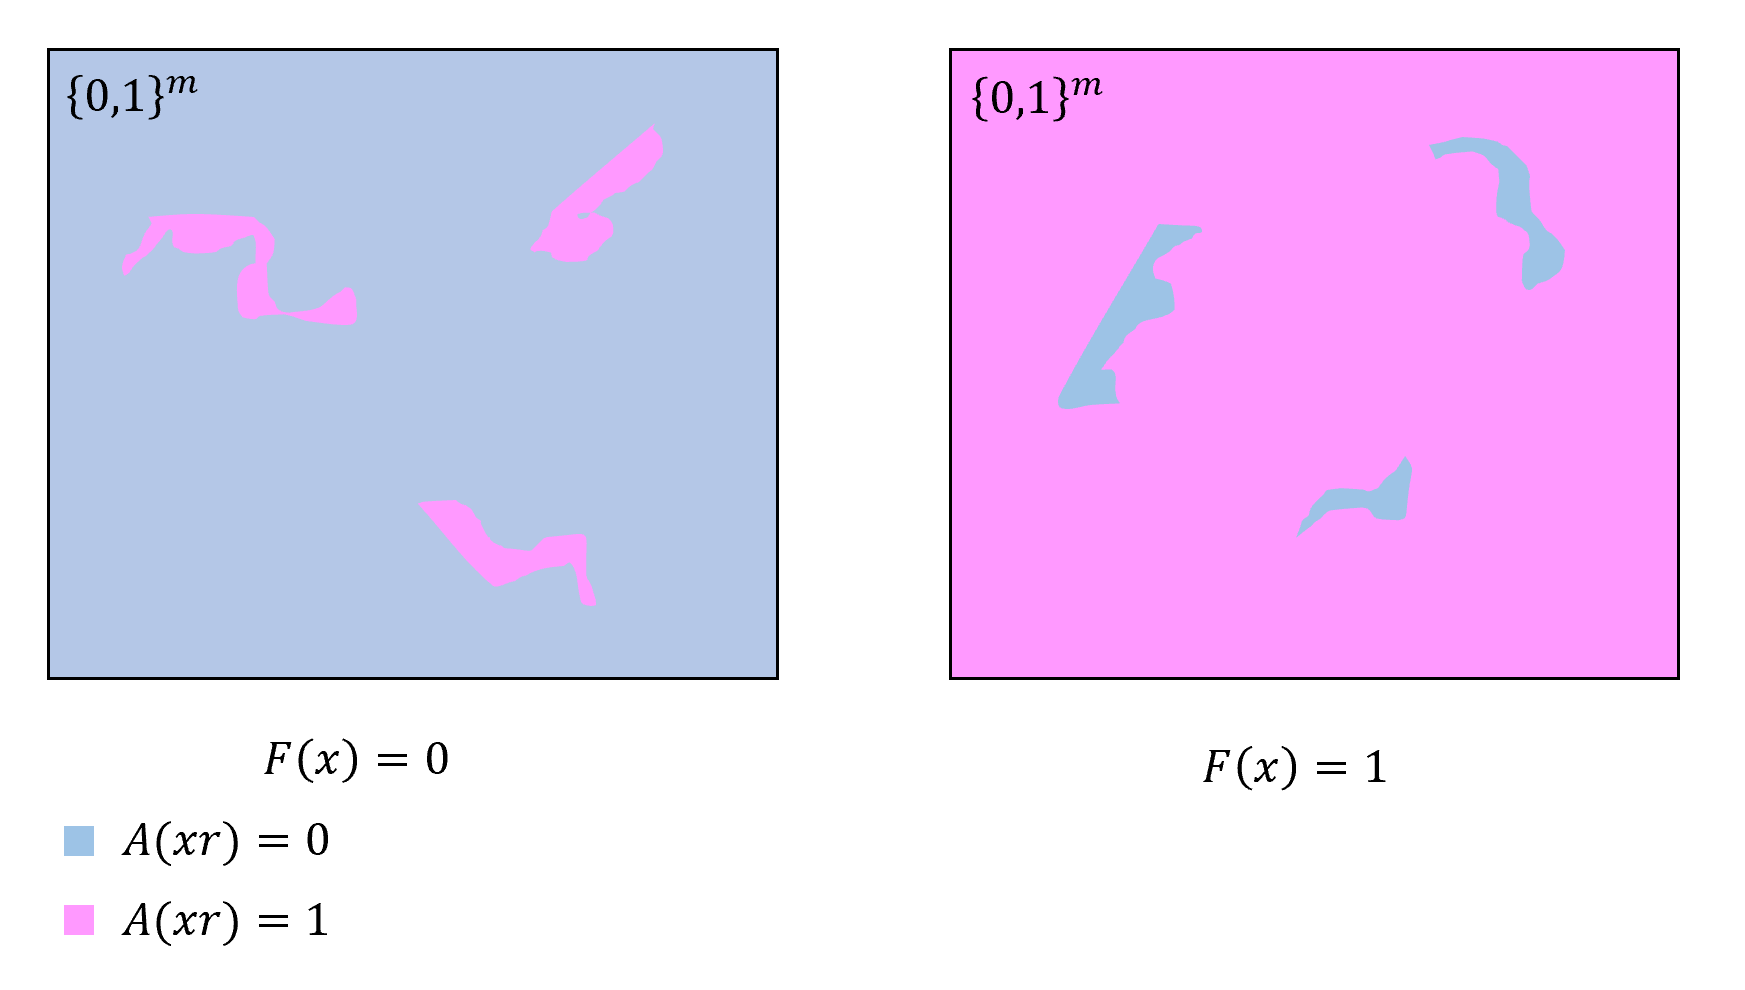
الفكرةُ وراء هذا البناء أنّه بالتكبير يمكننا الحصولَ على خوارزميةٍ عشوائية لحساب تستعمل عملةً بحيث لكلِّ ، إذا كان فإنّ المجموعةَ من العملات التي تجعل تُخرج ضئيلةً جدًّا (أي أصغرُ أُسّيًّا بالنسبة إلى )، وإذا كان فإنّ كبيرةٌ جدًّا (بحجمٍ قريبٍ من ). عندئذٍ ننظرُ في «إزاحات» (shifts) المجموعة : مجموعاتٍ من الشكل حيث سلسلةٌ ما، على أنْ معرَّفةٌ بـ. ولاحظ أنّه لكلِّ إزاحةٍ من هذا النوع، فإنّ عددَ عناصرِ يساوي عددَ عناصرِ . ومن ثمّ، إذا كان ، وبالتالي كانت «ضئيلة»، فإنّ اتحادَ المجموعات لن يغطّي مهما كان العددُ متعدّدَ الحدود من الإزاحات . ومن جهةٍ أخرى، سنبيّن أنّه إذا كانت كبيرةً جدًّا فإنّ هناك عددًا متعدّدَ الحدود من هذه الإزاحات بحيث .
يمكننا التعبيرُ عن الشرط الذي يفيد وجودَ بحيث على هيئة عبارةٍ بعددٍ ثابتٍ من الكمّيات. (وبالتحديد، فإنّ هذا الشرط يتحقّق إذا كان لكلِّ يوجد و بحيث .)
برهان
ليكن . باستعمال مبرهنة — التكبير، توجد خوارزميةٌ بزمنٍ متعدّد الحدود بحيث لكلِّ ، ، حيث متعدّدةُ الحدود في . وبخاصةٍ (لأنّ الأُسّيّ يغلُب متعدّدَ الحدود، ويمكننا دائمًا افتراضُ أنّ كبيرٌ بما يكفي)، فإنّ
ليكن ، وليكن المجموعةَ . وبافتراضنا، إذا كان فإنّ ، وإذا كان فإنّ .
لمجموعةٍ وسلسلةٍ ، نعرّف المجموعةَ بأنّها ، حيث تدلّ على عملية XOR. أي أنّ هي المجموعة «مُزاحةً» بمقدار . لاحظ أنّ . (من فضلك تأكّد من أنّك ترى سببَ صحّة ذلك.)
جوهرُ البرهان هو المُدّعَان التاليان:
المُدّعَ الأوّل: لكلِّ مجموعةٍ جزئية ، إذا كان ، فإنّ لكلِّ يكون .
المُدّعَ الثاني: لكلِّ مجموعةٍ جزئية ، إذا كان ، فإنّ هناك مجموعةَ سلاسل بحيث .
المُدّعَان الأوّلُ والثاني معًا يُلزمان المبرهنة. فهما يعنيان أنّه تحت افتراضاتنا، لكلِّ ، لدينا إذا وإلّا فقط إذا
وهي عبارةٌ يمكننا إعادةُ صياغتها على النحو التالي:
أو بما يكافئ ذلك:
وهي (لأنّ قابلةٌ للحساب في زمنٍ متعدّد الحدود) بالضبط من النوع الذي بيّن مبرهنة — انهيار تسلسل متعدّد الحدود المتدرّج أنّه يمكن البتُّ فيه في زمنٍ متعدّد الحدود إذا كان .
نرى أنّ كلَّ ما تبقّى هو إثباتُ المُدّعَ الأوّل و__المُدّعَ الثاني__. و__المُدّعَ الأوّل__ ينتج مباشرةً من الحقيقة التالية:
ولإثبات المُدّعَ الثاني، سنستعمل تقنيةً تُعرف بـ_الطريقة الاحتمالية_ (probabilistic method) (انظر برهانَ لمّة — وجودُ مولِّداتٍ شبه عشوائية غيرِ فعّالة لمناقشةٍ أوسع). ولاحظ أنّ هذا استعمالٌ مختلفٌ تمامًا للاحتمال عمّا في نصّ المبرهنة، فنحن لا نستعمل إلّا أدواتِ الاحتمال لإثبات عبارةٍ وجودية (existential).
برهانُ المُدّعَ الثاني: ليكن مع كما في نصّ المُدّعَ. ننظر في التجربة الاحتمالية التالية: نختار إزاحةً عشوائية مستقلّةً وعشوائيًّا في ، وننظر في الحدث الذي يفيد أنّ . ولإثبات المُدّعَ الثاني يكفي أن نبيّن أنّ ، لأنّ ذلك يعني، على وجه الخصوص، أنّه يوجد إزاحاتُ تستوفي هذا الشرط.
لكلِّ ، عرِّف الحدثَ بأنّه يتحقّق إذا كان . والحدثُ يتحقّق إذا أخفق الحدثُ لكلِّ ، ومن ثمّ فإنّ هدفَنا هو إثبات أنّ . وبحسب حدّ الاتحاد، يكفي لإثبات ذلك أن نبيّن أنّ لكلِّ . عرِّف الحدثَ بأنّه يتحقّق إذا كان . وبما أنّ كلَّ إزاحة تُختار باستقلال، فإنّ لكلِّ ثابتةٍ تكون الأحداثُ مستقلّةً تبادليًّا،[4] ومن ثمّ
وهذا يعني أنّ النتيجةَ ستنتج إذا بيّنا أنّ لكلِّ و (فذلك يسمحُ بتحديد الطرف الأيمن في المعادلة بالحدّ ). بعبارةٍ أخرى، نحتاج أن نبيّن أنّه لكلِّ ولكلِّ مجموعةٍ مع ،
ولإثبات ذلك، نلاحظ أنّ إذا وإلّا فقط إذا كان (هل ترى لماذا). ومن ثمّ يمكننا إعادةُ كتابة الاحتمال في الطرف الأيسر من المعادلة على هيئة ، وهو يساوي ببساطةٍ ! وهذا يُنهي برهانَ المُدّعَ الثاني ومن ثمّ برهانَ مبرهنة — مبرهنةُ سيبسر–غاكس (Sipser–Gács).
الوجودُ غير الإنشائي للمولِّدات شبه العشوائية (متقدّم، اختياري)
وسنبيّن الآن أنّه إذا لم نُصرْ على الإنشائية (constructivity) للمولِّدات شبه العشوائية، بإمكاننا إثباتُ وجود مولِّداتٍ شبه عشوائية يكون خرجُها أكبرَ أُسّيًّا في طول المدخل.
لمّة — وجودُ مولِّداتٍ شبه عشوائية غيرِ فعّالة
هناك ثابتٌ مطلقٌ بحيث لكلِّ ، إذا كان و ، فإنّ هناك مولِّدًا شبه عشوائيًّا بمعاملات مدعوًّا .
يستخدم البرهانُ تقنيةً بالغةَ النفع تُعرف بـ«الطريقة الاحتمالية»، وهي ليست صعبةً رياضيًّا جدًّا لكنّها قد تكون مُربكةً في البداية.[5] الفكرةُ هي تقديمُ برهانٍ «غير إنشائيّ» لوجود المولِّدِ شبه العشوائيّ ، بإظهار أنّه إذا اختير عشوائيًّا فإنّ احتمالَ أن يكون مولِّدًا شبه عشوائيًّا صالحًا بمعاملات يكون موجبًا. وبخاصةٍ فإنّ هذا يعني أنّه يوجد واحدٌ صالحٌ كمولِّدٍ شبه عشوائيّ بمعاملات . والطريقةُ الاحتماليةُ ليست إلّا تقنيةَ برهانٍ لإثبات وجود دالّةٍ كهذه. وهدفُنا في النهاية هو إثباتُ وجود دالّةٍ حتميةٍ تستوفي الشرط.
قد تكون المناقشةُ أعلاه مجرّدةً نوعًا ما في هذه المرحلة، لكنّها ستتّضح بعد الاطلاع على البرهان.
برهان
ليكن كما في نصّ المُلزَم. نحتاج إلى إثبات أنّه توجد دالّةٌ «تخدع» كلَّ برنامجٍ من سطرًا بالمعنى المبيَّن في المعادلة. وسنبيّن أنّ هذا ينتج عن المُدّعَ التالي:
المُدّعَ الأوّل: لكلِّ برنامج NAND-CIRC ثابتٍ ، إذا اخترنا عشوائيًّا فإنّ احتمالَ خرقِ المعادلة لا يتجاوز .
قبل إثبات المُدّعَ الأوّل، لنرَ لماذا يستلزم ذلك لمّة — وجودُ مولِّداتٍ شبه عشوائية غيرِ فعّالة. يمكننا تعريفُ دالّةٍ بجدولِ حقائقِها (truth table)، أو ببساطةٍ بقائمةِ قيمِها على كلِّ مداخلِها الممكنة الـ. وبما أنّ كلَّ خرجٍ سلسلةٌ من بتًّا، فبإمكاننا أيضًا اعتبارُ سلسلةً في . ونعرّف بأنّها مجموعةُ كلِّ الدوالّ من إلى . وكما ناقشنا أعلاه يمكننا تعريفَ بـ، واختيارُ دالّةٍ عشوائية يوافق اختيارَ سلسلةٍ عشوائيةٍ من بتًّا.
لكلِّ برنامج NAND-CIRC ، ليكن هو الحدثَ الذي يفيد أنّه إذا اخترنا عشوائيًّا من فإنّ المعادلة يُنتهك بالنسبة إلى البرنامج . ومن المهمّ فهم ما هو فضاءُ العيّناتِ الذي يُعرَّف فوقه الحدثُ ، إذ إنّ هذا الحدثَ يعتمد على اختيار ، ومن ثمّ فإنّ مجموعةٌ جزئيةٌ من . والطريقةُ المكافئةُ لتعريف الحدث هي أنّه مجموعةُ الدوالّ كلِّها التي تُرسِل إلى وتُنتهِك المعادلة، أو بعبارةٍ أخرى:
(استبدلنا هنا عباراتِ الاحتمال في المعادلة بمجاميعَ مكافئة، بقصد تقليلِ الالتباس بشأن فضاءِ العيّناتِ الذي يُعرَّف فوقه .)
لفهم هذا البرهان، من الضروري أن تتوقّف هنا وترى كيف يقابل تعريفُ أعلاه المعادلةَ المعادلة. وقد يستدعي الأمرُ إعادةَ قراءة النصّ أعلاه مرّةً أو مرّتين، لكنّه تمرينٌ جيّدٌ في تحليل العبارات الاحتمالية وتعلّم كيفية تحديد فضاءِ العيّنات الذي تقابله هذه العبارات.
والآن، بيّنا في مبرهنة — عدِّ البرامج أنّه، بعد إعادة تسمية المتغيّرات (وهو ما لا يُغيّر عملَ البرنامج)، هناك برنامجَ NAND-CIRC بعددٍ من الأسطر لا يتجاوز . وبما أنّ من أجل كبيرٍ بما يكفي، فإنّ هذا يعني أنّه إذا كان المُدّعَ الأوّل صحيحًا، فبحسب حدّ الاتحاد يكون احتمالُ اتحادِ على جميع برامج NAND-CIRC التي لا يتجاوز عددُ أسطرِها لا يتجاوز من أجل كبيرٍ بما يكفي. والأهمُّ عندنا في العدد هو أنّه أصغرُ من . وبخاصةٍ فإنّ هذا يعني أنّه يوجد واحدٌ بحيث إنّ لا تنتهك المعادلة بالنسبة إلى أيِّ برنامج NAND-CIRC بعددِ أسطرٍ لا يتجاوز ، وهو ما يعني بالضبط أنّ مولِّدٌ شبه عشوائيّ بمعاملات .
وعليه، يكفي لإتمام برهان لمّة — وجودُ مولِّداتٍ شبه عشوائية غيرِ فعّالة إثباتُ المُدّعَ الأوّل. اختيارُ عشوائيًّا يعني اختيارَ سلسلةً عشوائية وتركَ (بتحديد و عبر التمثيل الثنائيّ). وهذا يعني أنّ إثبات المُدّعَ يكفي أن نبيّن أنّه لكلِّ دالّةٍ ثابتةٍ ، إذا كان (وهو ما يمكننا ضمانُّه بأنّه أكبرَ من بوضع )، فإنّ احتمالَ أنّ لا يتجاوز .
ينتج المعادلة مباشرةً من حدّ تشرنوف. وفعلًا، إذا جعلنا لكلِّ المتغيّرَ العشوائيَّ يساوي ، فإنّ يُختار باستقلالٍ وعشوائيًّا، وبذلك تكون هذه متغيّراتٍ عشوائيةً مستقلّةً ومتطابقةَ التوزيع ذاتِ متوسّطٍ ، ومن ثمّ فإنّ احتمالَ انحرافها عن توقّعها بمقدار لا يتجاوز .
خلاصة
-
يمكننا نمذجةُ الخوارزميات العشوائية إمّا بإضافة عمليةِ «قذفِ عملات» خاصّة، أو بافتراض مدخلٍ إضافيٍّ يُختار عشوائيًّا.
-
الصنفُ يضمّ مجموعةَ الدوالّ البوليانية التي يمكن حسابُها بخوارزمياتٍ عشوائيةٍ بزمنٍ متعدّد الحدود.
-
صنفُ حسابٍ في الحالة الأسوأ: فالخوارزميةُ العشوائيةُ لحساب دالّةٍ ما يجب أن تحسبَها صحّةً باحتمالٍ عالٍ على كلِّ مدخل.
-
يمكننا تكبيرَ احتمال نجاح الخوارزمية العشوائية من أيِّ قيمةٍ أكبرُ تمامًا من إلى احتمالِ نجاحٍ أُسّيِّ القربِ من .
-
نعرف أنّ .
-
ونعرف أيضًا أنّ .
-
العلاقةُ بين و غيرُ معروفة، لكنّنا نعرف أنّه إذا كان فإنّ .
-
المولِّداتُ شبه العشوائية كائناتٌ تأخذ «بذرة» (seed) عشوائيةً قصيرة وتوسّعها إلى خرجٍ أطولَ بكثير «يبدو عشوائيًا» في نظر الخوارزميات الفعّالة. ونخمّن أنّ مولِّداتٍ شبه عشوائية قويّةً أُسّيًّا موجودة. وتحت هذا التخمين، .
التمارين
ملاحظاتٌ مرجعية
في هذا الفصل نتجاهل مسألةَ كيف نحصل على البتّات العشوائية عمليًّا. يمكن اعتبارُ خرجِ كثيرٍ من العمليات الفيزيائية، سواء كانت حرارةً حرارية، أو كماليّةً للشبكة والقرص الصلب، أو نمطَ كتابة المستخدم وحركةَ فأرته، وغيرها، سلسلةً ثنائيةَ البتّات مأخوذةً عيّنةً من توزيعٍ ما قد تكون له صعوبةُ توقّعٍ (أو إنتروبيا) كبيرة، لكنّه ليس بالضرورة التوزيعَ المنتظمَ فوقِ . وفعلًا، كما تُظهر هذه الورقة، فإنّ حتى قذفَ العملات (في العالم الحقيقي) لا يملك بالضبط توزيعَ سلسلةٍ عشوائيةٍ منتظمة. وعليه، لاستعمال القياساتِ الناتجة في الخوارزميات العشوائية، عادةً ما يلزم تطبيقُ عمليةِ «تقطير» أو استخلاصِ العشوائية على القياسات الخام لتحويلها إلى التوزيع المنتظم. كتابُ فادان [@vadhan2012pseudorandomness] مصدرٌ ممتازٌ لمزيدٍ من المناقشة حول كلٍّ من مستخلِصاتِ العشوائية ومولِّداتِ العشوائية شبه العشوائية.
الاسمُ اختصارٌ لعبارة «bounded probability polynomial time» (زمنٍ متعدّد الحدود باحتمالٍ مقيَّد). وهذا حادثٌ تاريخيّ: فلربّما كان ينبغي تسميةُ هذا الصنف أو ، لكنّ أسماءً أخرى كانت قد احتلَّتها أصنافٌ أخرى.
برهانُ مبرهنة — العشوائيةُ لا تساعد في الحساب غير المنتظم ينتج في الواقع أكثرَ ممّا يقوله. فبإمكاننا استعمالُ حجج «فكّ الحلقة» (unrolling the loop) ذاتها التي استعملناها من قبل لبيان أنّ تقييدَ كلِّ دالّةٍ في على يمكن حسابُه أيضًا ببرنامج RNAND-CIRC متعدّدِ الحجم في (أي برنامج NAND-CIRC مع عملية RAND). وكما في حالة مقابل ، هناك أيضًا دوالّ خارج يمكن حسابُ قيودِها ببرامجِ RNAND-CIRC متعدّدةِ الحجم في .
ومع ذلك، فإنّ برهانَ مبرهنة — العشوائيةُ لا تساعد في الحساب غير المنتظم يُبيّن أنّ حتى هذه الدوالّ يمكن حسابُها ببرامجِ NAND-CIRC متعدّدةِ الحجم في دون استعمال عمليات rand.
ويمكن صياغةُ ذلك بأنّ (حيث تُعرَّف بالطريقة الطبيعية باستعمال برامج RNAND).
والنسخةُ الأقوى من مبرهنة — العشوائيةُ لا تساعد في الحساب غير المنتظم التي ذكرناها يمكن صياغتُها بأنّ .
في وقت كتابة هذا الكتاب، كان أكبرُ صنفِ تعقيدٍ «طبيعيّ» لا نستطيع استبعادَ احتوائه في هو الصنفَ ، وهو صنفٌ لم نعرّفه في هذه الدورة، ويقابل الزمنَ الأُسّيَّ غيرَ الحتميّ. انظر هذه الورقة لمناقشة هذا السؤال. ↩︎
من القصصِ الطريفة حالةٌ حديثة تمكّن فيها المحتالون من توقّع «مولِّد الأرقام شبه العشوائية» الناقص المستعمَل في آلات القمار لخداع الكازينوهات. وللأسف لا نعرف تفاصيلَ كيف فعلوا ذلك، لأنّ القضية أُغلقت. ↩︎
يُعرف المولِّدُ شبه العشوائيُّ من النوع الذي نفترضه، حيث يمكن حسابُ كلِّ بتٍ من أخرجه على حدةٍ في زمنٍ متعدّد الطول في طولِ البذرة، عادةً باسم مولِّدِ الدوالّ شبه العشوائية (pseudorandom function generator). ولمزيدٍ من النتائج والروابط المثيرةِ للاهتمام في دراسة شبه العشوائية (pseudorandomness)، انظر هذا الكتاب لأون ساليل فادان (Salil Vadhan). ↩︎
شرطُ الاستقلالية هنا دقيق. فليس بالضرورة أن تكون جميعَ الأحداثِ الـ من الشكل مستقلّةً تبادليًّا. إنّما لدى ثابتةٍ تكون الأحداثُ الـ من الشكل مستقلّةً تبادليًّا. ↩︎
وهناك كتابٌ كاملٌ (وموصى به بشدّة) من تأليف ألون وسبنسر (Alon and Spencer) مخصَّصٌّ لهذه الطريقة. ↩︎